


פרקליטות המדינה הגישה היום (חמישי) לבית משפט השלום בראשון לציון כתב אישום נגד מיכאל (מיקי) בר, בן 43 מאשקלון, ובמקביל הוגשה בקשה למעצרו עד תום ההליכים המשפטיים. כתב האישום, שהוגש על ידי עורכי הדין אלעד דיין וחווי לרנר ממחלקת הסייבר בפרקליטות המדינה, מייחס לבר שורה ארוכה של עבירות מחשב, פגיעה בפרטיות וגניבה. יובהר כי מדובר בכתב אישום בלבד, ובר טרם הורשע בדין.
תוכנות ריגול שפותחו בעזרת בינה מלאכותית
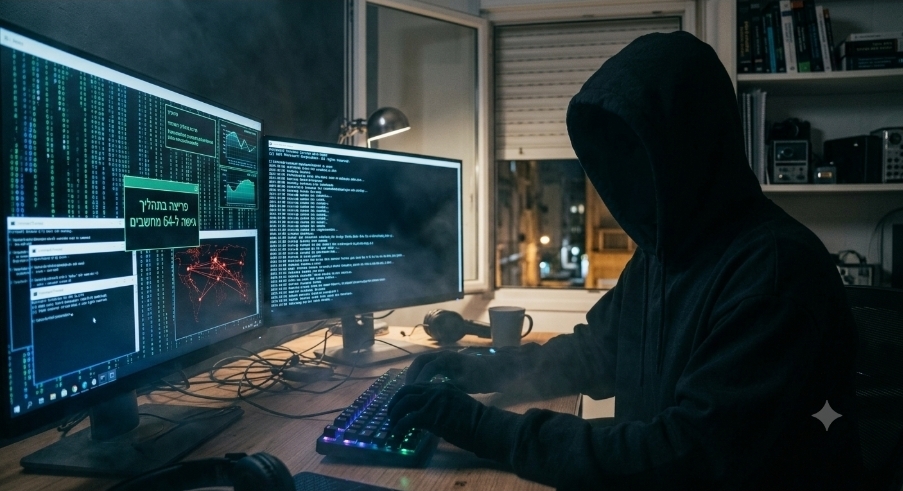
על פי כתב האישום, החל משנת 2019 ועד למעצרו לפני כשלושה שבועות, פיתח בר מספר תוכנות מחשב זדוניות ששימשו אותו ככלי תקיפה – נוזקת טלגרם ראשונית, ובהמשך שתי תוכנות מתקדמות יותר שנקראות בכתב האישום "Windows Audit" ו-"Wesearch". חלק מהתוכנות, כך נטען, נכתבו בעזרת כלי בינה מלאכותית – ובכלל זה, כך עולה מבקשת המעצר, נעזר בר בכלי הבינה המלאכותית "קלוד" לצורך פיתוח הנוזקות.
לצורך השליטה בהן הקים בר, כך נטען, 19 בוטים בטלגרם, ותפעל את הנוזקות בעיקר דרך שרת דיסקורד ייעודי, לצד ערוץ נוסף לבדיקת סטטוס וערוץ הטלגרם כגיבוי. באמצעות התוכנות, נטען, השתלט בר מרחוק על מחשבים של 26 חברות במשק הישראלי, שני הקיבוצים גזית וכפר מנחם ומחשבים של אנשים פרטיים.
מנהל אבטחת המידע שהפך להאקר זדוני
בתקופה הרלוונטית שימש בר כמנהל אבטחת מידע בחברה המאגדת מספר חברות בתחום הבנייה ועיצוב הבית. לטענת התביעה, ניצל בר את הידע והכלים שברשותו כדי להתקין את התוכנות הזדוניות במחשבים ללא ידיעת המשתמשים, ולקבל שליטה מתמשכת בהם – כולל האפשרות להפעיל מצלמות ומיקרופונים מרחוק, לתעד הקלדות מקלדת, לגנוב סיסמאות וקבצים ולעקוב בזמן אמת אחר הנעשה במחשב.
לפי הנטען, התוכנות המשיכו לפעול גם לאחר כיבוי המחשב המותקף.
לא רק חברות: מעקב שיטתי אחר נשים בבתיהן
מעבר לחדירה למערכות המחשוב הארגוניות, פעל בר, כך נטען, באופן שיטתי גם נגד מחשביהם האישיים של עובדות בחברות שתקף. לפי כתב האישום ובקשת המעצר, לפחות 12 נשים נפלו קורבן למעקב אישי מתמשך: בר הפעיל מרחוק, כך נטען, את מצלמות המחשב שלהן וצילם אותן בבתיהן הפרטיים – לרבות בעודן שוהות בחדרי השינה שלהן – מבלי שידעו כלל כי הן מצולמות.
במקביל חיטט, לפי הנטען, במחשביהן האישיים, שאב מהם סיסמאות ופרטי התחברות לחשבונות דוא"ל, רשתות חברתיות וחשבונות בנק, ותיעד באמצעות צילומי מסך תכתובות אישיות ורגישות – ובהן, במקרים מסוימים, גם התכתבויות עם רופאים ומידע רפואי פרטי.
בין הקורבנות: גם קטינות
בין הנפגעות נמנות, כך נטען, גם קטינות – בנותיהן של חלק מהנשים שמחשביהן נפרצו. מבקשת המעצר עולה כי נמצאו קבצי מדיה שצולמו באמצעות מצלמות מחשב, של קטינות בבתיהן, ללא ידיעתן.
את החומר שנאסף, נטען, מיין בר ושמר בתיקיות נפרדות לפי זהות כל נפגעת. בבקשת המעצר נמסר כי מבין 12 הנשים שמסרו הודעות במשטרה נמנות שלוש אימהות לקטינות וקטינה נוספת שנפלו קורבן, לטענת התביעה, למעשיו. לפי כתב האישום נגרם לחברות הנפגעות נזק כספי בהיקף של כ-1.5 מיליון שקלים.
כך התגלתה הפרשה
מעשיו של בר, כך נטען, התגלו רק באפריל 2026, לאחר שאחת החברות שהותקפו חשדה כי נפלה קורבן למתקפת סייבר ושכרה חברת סייבר חיצונית לבדיקת האירוע. משעלה חשש כי מדובר בפגיעה נרחבת במשק כולו, פנו נציגי מערך הסייבר הלאומי אל בר עצמו – במסגרת תפקידו כמנהל אבטחת המידע בחברה שבה עבד – וביקשו את סיועו באיתור הנוזקה, מבלי לדעת כי הוא עצמו עומד מאחורי הפריצה.
לפי הנטען, בר הסתיר ממערך הסייבר הלאומי את מעורבותו, קיים עמם שיחות במשך כשבועיים ולא חדל ממעשיו – ואף המשיך ופיתח תוכנה זדונית נוספת, מתוחכמת יותר, שאותה החדיר לחברות נוספות.
לפי כתב האישום, בין פברואר לאוגוסט 2026 שלח בר לנוזקת ה-Windows Audit ב-22 מהחברות שתקף כ-2,384 פקודות, ובין יוני לאוגוסט שלח לנוזקת ה-Wesearch ב-7 חברות נוספות כ-1,290 פקודות נוספות – סך הכל כ-3,700 פקודות של איסוף מידע, שליטה מרחוק, מעקב אחר משתמשים, הפעלת מצלמות והקלטת מסך. כתב האישום מייחס לבר עבירות של חדירה לחומר מחשב, החדרת נגיף למחשב, פעולות אסורות בתוכנה, פגיעה בפרטיות וגניבה – כשחלק מהעבירות מיוחסות לו ברבים.
"פעל בסמכות מעסיקיו" – ואז שינה גרסה
בחקירתו, כך עולה מבקשת המעצר, טען בר בתחילה כי פעל בסמכות וברשות מעסיקיו. בהמשך החקירה שינה את גרסתו והודה בביצוע חלק ניכר מהעבירות המיוחסות לו, ובכלל זה בכתיבת שתי תוכנות זדוניות בעזרת בינה מלאכותית ובזהות החברות שאליהן החדיר אותן. עם זאת, לגבי נוזקת הטלגרם, ממשיך בר לטעון כי אינו קשור אליה וכי גורם זר פרץ לחשבון הטלגרם שלו והשתמש בו.
בבקשת המעצר טוענת מחלקת הסייבר בפרקליטות כי בר בעל כישורים טכנולוגיים מתקדמים בתחום הסייבר, המקימים חשש ממשי הן למסוכנותו לציבור והן לאפשרות שישבש את הליכי המשפט אם ישוחרר. לטענת הפרקליטות, אין מקום לחלופת מעצר, בין היתר משום שמדובר בעבירות המבוצעות מרחוק דרך הרשת, כך שהפיקוח האלקטרוני המקובל בחלופות מעצר אינו מספק מענה של ממש לסכנת החזרה על המעשים. בר נמצא במעצר מאז 18 באוגוסט, ולפי צו בית המשפט הקיים אמור מעצרו להסתיים מחר בצהריים, אלא אם יוארך.
התיק נחקר על ידי יחידת הסייבר הארצית בלהב 433.
רוצים להישאר מעודכנים? הצטרפו אלינו: ⇔
 ⇔
 ⇔